

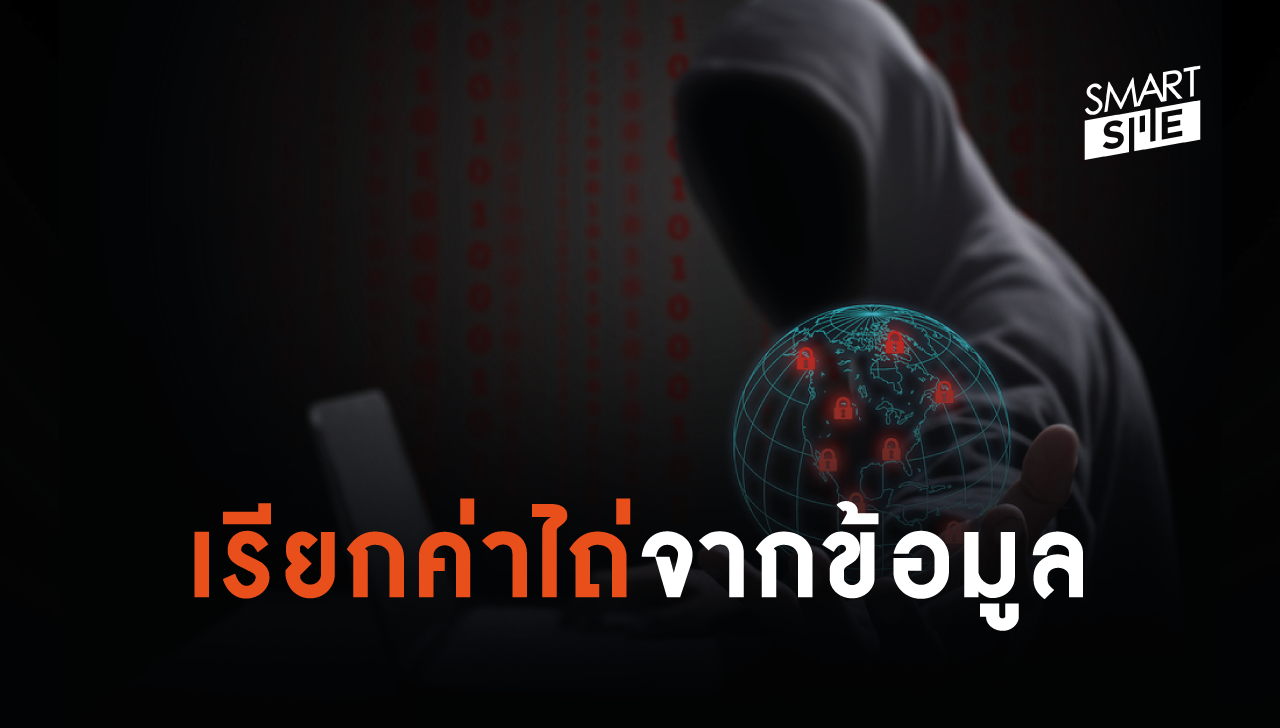
ภัยร้ายจากแรมซัมแวร์ ยังคงอยู่ไม่ได้หายไปไหน
ปรากฏการณ์การโจมตีทางไซเบอร์ของคริปเตอร์วอนนาครายเกิดขึ้นเมื่อเดือนพฤษภาคม 2017 และยังนับว่าเป็นการแพร่ระบาดแรนซัมแวร์ครั้งใหญ่ที่สุด แม้ว่าก่อนการโจมตี 2 เดือน วินโดวส์จะออกแพทช์เพื่อปิดช่องโหว่ EternalBlue แล้วก็ตาม แต่วอนนาครายก็ยังสามารถแพร่กระจายไปยังดีไวซ์หลายแสนเครื่องทั่วโลก คริปเตอร์ดำเนินการยึดการเข้าใช้งานเครื่อง เข้ารหัสไฟล์ในเครื่องของเหยื่อและเรียกค่าไถ่แลกกับกุญแจถอดรหัสไฟล์ เฟเดอร์ ซินิตซิน นักวิจัยด้านความปลอดภัยของแคสเปอร์สกี้ แลป กล่าวว่า “สัดส่วนการโจมตีของวอนนาครายที่เพิ่มสูงขึ้น เป็นการย้ำเตือนว่า การแพร่ระบาดนี้ยังไม่จบง่ายๆ การโจมตีอาจก่อความเสียหายรุนแรง จึงควรมีมาตรการป้องกันและแพทช์ดีไวซ์อย่างสม่ำเสมอ ซึ่งเป็นวิธีป้องกันที่ดีกว่าการแก้ปัญหาไฟล์เข้ารหัสแน่นอน” ข้อแนะนำเพื่อลดความเสี่ยงจากภัยวอนนาครายและคริปเตอร์อื่นๆ -อัพเดทระบบปฎิบัติการอย่างสม่ำเสมอเพื่อลดช่องโหว่ และใช้โซลูชั่นเพื่อความปลอดภัยที่มีการอัพเดทฐานข้อมูลสม่ำเสมอ การใช้โซลูชั่นเพื่อความปลอดภัยที่มีเทคโนโลยีการป้องกันแรนซัมแวร์โดยเฉพาะนั้นเป็นเรื่องสำคัญ -หากโชคร้ายไฟล์ถูกเข้ารหัสด้วยคริปโตมัลแวร์แล้ว ขอแนะนำไม่ให้จ่ายเงินค่าไถ่ให้โจรไซเบอร์ เพราะจะเป็นการกระตุ้นให้โจรไซเบอร์ดำเนินแผนการร้ายต่อไป ผู้ใช้ควรค้นหาตัวถอดรหัสหรือดีคริปเตอร์จากอินเทอร์เน็ต ซึ่งเปิดให้บริการฟรีอย่างเว็บ https://noransom.kaspersky.com/ -ควรทำการสำรองหรือแบ็คอัพไฟล์เวอร์ชั่นล่าสุดอย่างสม่ำเสมอ และจัดเก็บทั้งในฮาร์ดดิสก์และบนคลาวด์ เพื่อเรียกใช้งานได้ในกรณีไฟล์สูญหายจากมัลแวร์หรือดีไวซ์พัง และต้องไม่ลืมตั้งค่าปกป้องคลาวด์ด้วยรหัสที่แฮกยาก -สำหรับองค์กรธุรกิจ ขอแนะนำให้ใช้โซลูชั่นเพื่อความปลอดภัยที่สามารถใช้เครื่องมือร่วมกันได้ -เพื่อสร้างการป้องกันระดับองค์กร ควรให้ความรู้และจัดอบรมพนักงานและทีมไอที แยกจัดเก็บข้อมูลละเอียดอ่อน ควบคุมการเข้าใช้งาน และแบ็คอัพข้อมูลทุกอย่าง -ใช้โซลูชั่นที่ครอบคลุม สามารถตรวจจับและย้อนกระบวนการร้ายได้ โซลูชั่นที่ดีควรมีฟีเจอร์การจัดการช่องโหว่และแพทช์ที่จะสามารถกำจัดช่องโหว่และอัพเดทได้อัตโนมัติ ซึ่งจะช่วยลดช่องโหว่ที่โจรไซเบอร์มักใช้งานได้ -สุดท้าย ตระหนักเสมอว่าแรนซัมแวร์เป็นอาชญากรรม จึงไม่ควรจ่ายเงินค่าไถ่เด็ดขาด และหากตกเป็นเหยื่อก็ต้องแจ้งตำรวจด้วย


